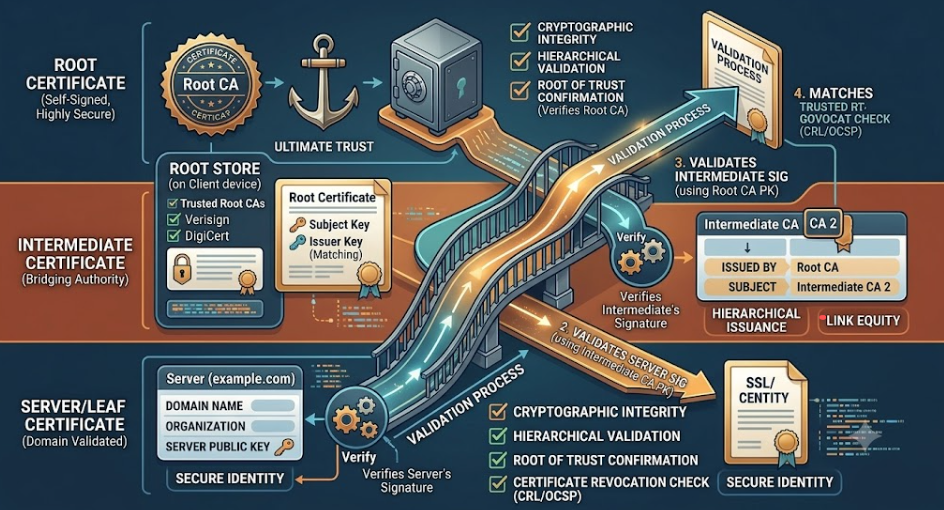
웹사이트에 SSL 인증서를 설치할 때 ‘도메인 인증서’ 외에도 ‘체인 인증서(Intermediate CA)’를 함께 업로드하게 됩니다.
왜 이 단계가 필요한지 인증서 체인의 검증 구조를 분석해 봅니다.
1. 신뢰의 사슬 (Chain of Trust)
SSL 인증서는 신뢰 구조를 형성하기 위해 계층적으로 연결되어 있습니다.
- Root CA (최상위 인증 기관): 운영체제(Windows, macOS)나 브라우저에 미리 안전하게 등록되어 있는 최상위 기관.
- Intermediate CA (중간 인증 기관): Root CA로부터 권한을 위임받아 실제 인증서를 발급하는 기관. (보안 위험을 분산시키기 위해 존재)
- End-Entity Certificate (서버 인증서): 운영자의 도메인(
mydomain.com)에 최종 발급된 인증서.
2. 브라우저의 SSL 인증서 검증 과정
사용자가 브라우저로 접속하면 웹 서버는 자신이 가진 ‘서버 인증서’와 ‘중간 인증서’를 함께 전달합니다.
- 브라우저는 서버 인증서가 중간 인증서에 의해 서명되었는지 확인합니다.
- 다시 그 중간 인증서가 내 브라우저에 저장된 Root CA의 공개키로 검증되는지 체인을 따라 상위로 이동하며 확인합니다.
- 최종적으로 신뢰하는 Root CA까지 연결이 확인되면 안전한 사이트로 판단하고 녹색 자물쇠 아이콘을 띄웁니다.
3. ‘인증서 체인 비정상(Incomplete Chain)’ 오류 해결법
서버 설정 시 서버 인증서 단독 파일만 올리고 체인 인증서를 누락하면, 일부 모바일 브라우저나 이전 환경에서 ‘신뢰할 수 없는 사이트’ 오류가 발생합니다. 반드시 CA에서 제공하는 Bundle/Chain 인증서를 함께 세팅해야 합니다.